Informationssicherheit an einem Ort organisieren
Sardona ist die Schweizer ISMS-Plattform für Unternehmen, die ihre Informationssicherheit systematisch führen und weiterentwickeln möchten. Sie verbindet organisatorische Vorgaben mit Risiken, konkreten Massnahmen und Informationen zur technischen Sicherheitslage.
So entsteht eine gemeinsame Arbeitsgrundlage für Verantwortliche, Mitarbeitende und externe Partner.
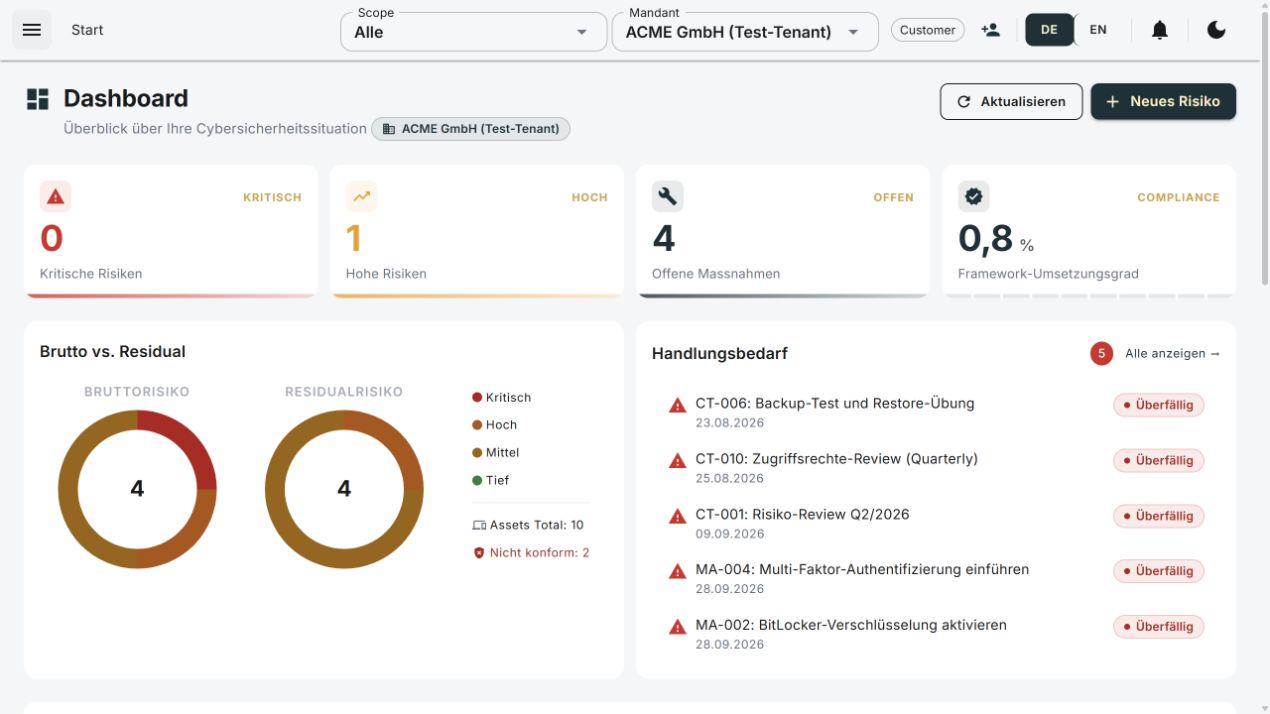
Risiken und offene Aufgaben im Überblick
Das Dashboard führt Risikostand und Handlungsbedarf zusammen. Die Ansicht zeigt einen Demo-Mandanten mit Beispieldaten.
Ein typischer Arbeitsablauf
Aus einer Sicherheitsprüfung entsteht Handlungsbedarf. Sie erfassen den Befund, beurteilen das zugehörige Risiko und legen eine Massnahme mit Verantwortlichen und Termin fest. Anschliessend dokumentieren Sie die Bearbeitung und die zugehörigen Nachweise. So bleibt der Zusammenhang zwischen Ausgangslage, Entscheidung und Umsetzung nachvollziehbar.
ISMS und Governance
Festlegen, wie Informationssicherheit geführt wird
Verwalten Sie Richtlinien, Dokumente und Verantwortlichkeiten zentral. Versionierung und Freigaben machen nachvollziehbar, welche Vorgaben gelten und wie sie sich verändert haben.
Erfassen Sie Geschäftsprozesse, technische Assets und Lieferanten als Grundlage Ihrer Sicherheitsarbeit. Diese Informationen lassen sich in weiteren Bereichen der Plattform verwenden, beispielsweise bei der Risikobeurteilung oder der Notfallplanung.
Risikomanagement
Vom erkannten Risiko zur umgesetzten Massnahme
Erfassen und bewerten Sie Risiken in einem gemeinsamen Risikoregister. Berücksichtigen Sie dabei betroffene Assets, Geschäftsprozesse und Abhängigkeiten.
Legen Sie fest, wie Sie mit einem Risiko umgehen, und verknüpfen Sie es mit passenden Massnahmen. Verantwortliche, Termine und Bearbeitungsstände helfen Ihnen, die Umsetzung zu verfolgen. Halten Sie auch fest, welche Risiken nach der Behandlung verbleiben oder bewusst akzeptiert werden.
Compliance und Reporting
Anforderungen nachvollziehbar bearbeiten
Ordnen Sie Kontrollen und Nachweise den für Ihr Unternehmen relevanten Regelwerken zu. Gemeinsame Kontrollen können mehreren Anforderungen zugeordnet werden.
Dokumentieren Sie den Umsetzungsstand und machen Sie offene Punkte sichtbar. Übersichten und Berichte unterstützen Sie bei der Information der Geschäftsleitung sowie bei der Vorbereitung auf Kundenanfragen und Prüfungen.
Technische Sicherheitslage
Technischen Handlungsbedarf erkennen und verfolgen
Betrachten Sie Schwachstellen im Zusammenhang mit den betroffenen Assets. Erfassen Sie Befunde, priorisieren Sie deren Bearbeitung und verfolgen Sie die zugehörigen Massnahmen.
Die Betrachtung der externen Angriffsfläche mit External Attack Surface Management (EASM), Informationen zu bekannten Schwachstellen (CVE) und aktuelle Bedrohungsinformationen ergänzen Ihre Sicht auf die Sicherheitslage.
Mit entsprechenden Integrationen lassen sich zusätzlich Ergebnisse technischer Sicherheitsprüfungen einbeziehen.
Lieferantenmanagement
Die Sicherheit Ihrer Dienstleister einbeziehen
Mit Third-Party Risk Management (TPRM) beurteilen Sie Lieferanten und deren Bedeutung für Ihre Informationssicherheit.
Holen Sie Informationen und Nachweise über ein Lieferantenportal ein und dokumentieren Sie Ihre Bewertung. Daraus entstehende Risiken und Massnahmen können Sie in Ihrer weiteren Sicherheitsarbeit berücksichtigen.
Für Anbieter mit KI-Funktionen stehen zusätzliche Fragen zum KI-Einsatz und zum Umgang mit Daten zur Verfügung.
Business Continuity Management
Wichtige Geschäftsabläufe auf Unterbrüche vorbereiten
Halten Sie fest, welche Geschäftsprozesse kritisch sind, wovon sie abhängen und wie schnell sie wiederhergestellt werden müssen. Dokumentieren Sie Wiederherstellungsstrategien und die Zuständigkeiten im Krisenfall.
Mit interaktiven Tabletop-Übungen, also szenariobasierten Krisenübungen, können Sie das gemeinsame Vorgehen erproben. Halten Sie die Erkenntnisse fest und nutzen Sie sie zur Weiterentwicklung Ihrer Vorsorge.
Auch tatsächliche Krisenvorfälle lassen sich dokumentieren und bis zur Wiederherstellung bearbeiten.
Datenschutzmanagement
Den Umgang mit Personendaten dokumentieren
Führen Sie ein Verzeichnis Ihrer Verarbeitungstätigkeiten. Halten Sie fest, welche Personendaten zu welchem Zweck verarbeitet werden, wer sie erhält und wie lange sie aufbewahrt werden.
Bearbeiten Sie Anfragen betroffener Personen und dokumentieren Sie Datenschutzverletzungen mit ihrer Bewertung und den getroffenen Massnahmen.
KI-Governance
Den KI-Einsatz im Unternehmen steuern
Beurteilen Sie KI-Anwendungen und die damit verbundenen Risiken. Verbinden Sie Regeln für die Nutzung mit der Bewertung von Anbietern und den erforderlichen Schutzmassnahmen.
Mit passenden Integrationen können Sie Informationen zu genutzten KI-Anwendungen, Berechtigungen und möglichen Datenabflüssen einbeziehen. So können Sie Ihre organisatorischen Vorgaben mit Informationen aus der tatsächlichen Nutzung abgleichen.
Für die Erarbeitung von Regeln und Freigabeprozessen können Sie bei Bedarf separate Beratung durch Burri Consulting hinzunehmen.
Beratung zur KI-Governance →KI-Unterstützung in Sardona
Sardona setzt KI ein, um Sie bei konkreten Aufgaben zu unterstützen:
- ISMS-Copilot: Fragen zur ISMS-Wissensbasis Ihres Unternehmens bearbeiten.
- Risikovorschläge: Mögliche Risiken auf Grundlage vorhandener Informationen identifizieren.
- Krisenübungen: Szenarien vorbereiten und ausgewählte Rollen während einer Übung durch KI übernehmen lassen.
Sie prüfen die Ergebnisse und entscheiden über ihre Verwendung.
Optionale Integrationen
Verbinden Sie Sardona bei Bedarf mit bestehenden Systemen. Anbindungen an Microsoft 365, Intune, Defender und Purview können beispielsweise Asset-Daten, Ergebnisse von Sicherheitsprüfungen und Informationen zu Berechtigungen bereitstellen.
Die verfügbaren Funktionen hängen von den eingerichteten Anbindungen, Berechtigungen und der jeweiligen Lizenzierung ab.
Einsatzbereiche
Die Funktionen lassen sich mit unterschiedlichen Organisationsformen nutzen. Die folgenden Seiten zeigen typische Aufgaben und Schwerpunkte.
Schweizer Anwendungs- und KI-Infrastruktur
Die Anwendungs- und Portalserver von Sardona werden in der Schweiz betrieben. Für die KI-Funktionen sind regionale Bereitstellungen in der Schweiz eingerichtet.
Sicherheit und Datenschutz →Die Plattform nutzen, Unterstützung nach Bedarf ergänzen
Sardona wird von Burri Consulting entwickelt und betrieben. Sie können die Plattform mit Ihren eigenen Verantwortlichen oder bestehenden Partnern nutzen. Beratung, Umsetzungsbegleitung und CISO as a Service vereinbaren Sie bei Bedarf separat.
Beratung und Umsetzungsbegleitung →Lernen Sie Sardona kennen
In einer Demo zeigen wir Ihnen anhand Ihrer Aufgaben, wie die Funktionen zusammenspielen.
Demo anfragen